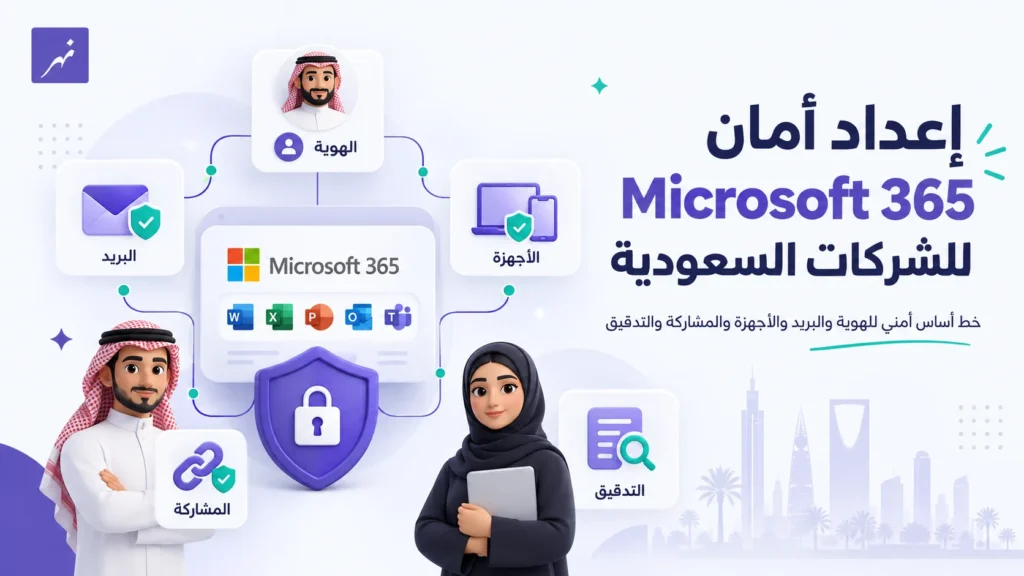
شراء اشتراكات Microsoft 365 يمنح المنشأة منصة قوية للبريد والتعاون والهوية والخدمات السحابية، لكنه لا يعني أن بيئة العمل أصبحت مهيأة أمنياً بالكامل.
يعتمد إعداد Microsoft 365 الأولي على مجموعة قرارات مهمة: كيف يسجل المستخدمون الدخول؟ من يمتلك الصلاحيات الإدارية؟ كيف تتم المشاركة الخارجية؟ هل نطاق البريد محمي بشكل صحيح؟ وهل تم التحقق من سجلات التدقيق وإعدادات الحماية المتاحة؟
بالنسبة للشركات السعودية الصغيرة والمتوسطة، يساعد بناء خط أساس أمني منذ البداية على تقليل التعرض غير الضروري وتهيئة البيئة لتطبيق ضوابط أكثر تقدماً عند الحاجة.
خدمة Essential Security Foundation للطلبات المؤهلة
عند شراء 10 اشتراكات أو أكثر من Microsoft 365 Business Basic أو Business Standard أو Business Premium عبر متجر نهر الامتثال، تكون خدمة ESF ذات التسعة مجالات مشمولة دون رسوم خدمة ESF إضافية لمستأجر مؤهل واحد.
تبدأ مدة التنفيذ المستهدفة 24–48 ساعة بعد تأكيد الطلب وتوفر الوصول المطلوب إلى Tenant وDNS.
ESF هي خط أساس أمني محدد وليست برنامج أمان مُدار أو امتثال متكاملاً.
1. الإعدادات الافتراضية ليست نهاية عملية التأمين
تخدم Microsoft 365 منشآت ذات أحجام ومتطلبات مختلفة، لذلك يجب مراجعة البيئة بعد إنشائها وفق طريقة عمل المؤسسة ومخاطرها الفعلية.
يشمل ذلك الهوية، والمشاركة الخارجية، والصلاحيات الإدارية، وأمن البريد، وإعدادات الأجهزة، وسجلات التدقيق.
الهدف ليس تعطيل العمل، بل اتخاذ قرارات إعداد مقصودة بدلاً من اعتبار البيئة آمنة لمجرد أن المستخدمين يستطيعون تسجيل الدخول وإرسال البريد.
2. راجع Legacy Authentication بدقة
المشكلة ليست في أسماء POP أو IMAP أو SMTP بحد ذاتها.
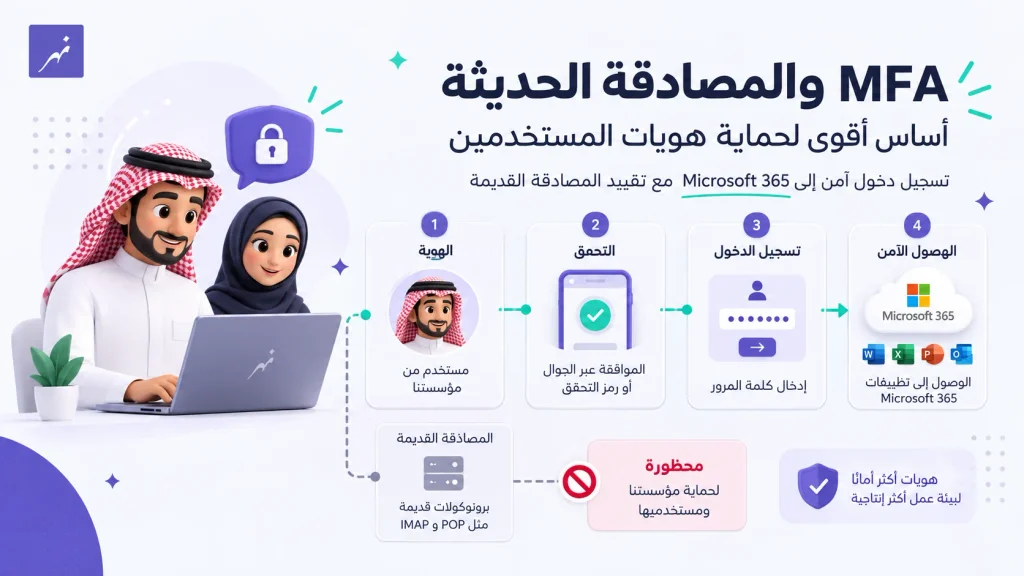
تدعم Microsoft استخدام OAuth مع هذه البروتوكولات في السيناريوهات المدعومة. الخطر الأكبر يرتبط بأساليب Basic وLegacy Authentication والتطبيقات أو الأجهزة التي ما زالت تعتمد عليها.
لذلك يجب تحديد الاعتماديات القديمة وتقييد الأساليب غير الضرورية دون تعطيل الأنظمة المهمة قبل فهم طريقة مصادقتها. كما تقوم Security Defaults بحظر طلبات المصادقة القديمة.
البروتوكول نفسه ليس المشكلة
يمكن لـPOP وIMAP وSMTP استخدام OAuth في سيناريوهات Microsoft 365 المدعومة. التركيز الأمني يجب أن يكون على Basic/Legacy Authentication والاعتماديات القديمة غير الضرورية.
3. MFA تحتاج إلى تهيئة واختبار
تضيف المصادقة متعددة العوامل MFA طبقة تحقق إضافية عندما تتعرض كلمة المرور للسرقة أو التصيد.
تطلب Security Defaults تسجيل المستخدمين في MFA، وتفرض MFA على المسؤولين، وتطلب تحققاً إضافياً من المستخدمين عندما ترى Microsoft أن ذلك ضروري. أما Conditional Access فيوفر تحكماً أكثر تفصيلاً عند توفر Entra ID P1 أو P2.
لذلك يجب أن يشمل التنفيذ التسجيل والاختبار ومراجعة حسابات الإدارة وتوعية المستخدمين، وليس مجرد تشغيل إعداد.
4. افصل حسابات الإدارة عن الاستخدام اليومي
الحسابات ذات الصلاحيات العالية يمكن أن تسبب أثراً أكبر إذا تعرضت للاختراق.
طبّق Least Privilege، وقلل صلاحيات Global Administrator غير الضرورية، وافصل أعمال الإدارة عن البريد والعمل اليومي.
استخدام حسابات إدارة مخصصة يساعد أيضاً في مراجعة الصلاحيات وإدارتها بصورة أوضح مع نمو المنشأة.
5. احمِ نطاق البريد باستخدام SPF وDKIM وDMARC
تمثل SPF وDKIM وDMARC أساساً مهماً لمصادقة البريد الإلكتروني.
تحدد SPF مصادر الإرسال المصرح بها، ويضيف DKIM توقيعاً رقمياً، بينما يستخدم DMARC نتائج المصادقة وتطابق النطاق لتطبيق السياسة المناسبة.
تساعد هذه الضوابط على تقليل مخاطر انتحال نطاق الشركة، لكنها لا تضمن وصول كل رسالة إلى Inbox. كما يجب أن تشمل جميع المنصات والخدمات التي ترسل البريد فعلياً باسم المؤسسة.
ما الذي تتضمنه Essential Security Foundation؟
تغطي ESF تسعة مجالات:
- خط أساس MFA والمصادقة
- SPF وDKIM وDMARC
- مراجعة Legacy Authentication
- تمييز المرسل الخارجي
- ضوابط المشاركة الخارجية
- خط أساس الأجهزة والجوال
- Exchange Online Protection
- حسابات إدارة مخصصة
- التحقق من Audit Logging
وتوضح Microsoft أن التدقيق لا يكون مفعلاً افتراضياً لبعض تراخيص SMB، بما فيها Business Basic وBusiness Standard وBusiness Premium، لذلك فإن التحقق من حالته خطوة مهمة.
Business Premium لا يعني أن التنفيذ المتقدم مشمول في ESF
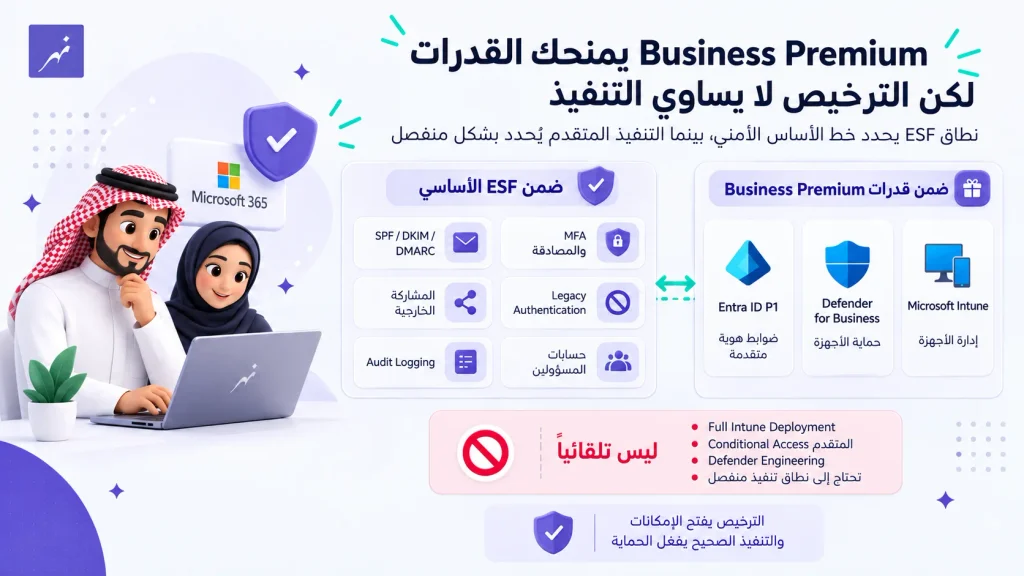
يتضمن Microsoft 365 Business Premium Microsoft Intune وMicrosoft Defender for Business وMicrosoft Entra ID P1.
لكن وجود الترخيص لا يعني اكتمال تنفيذ الضوابط.
حدود نطاق ESF
امتلاك Business Premium لا يجعل Full Intune Deployment أو Advanced Conditional Access أو Advanced Defender Engineering جزءاً تلقائياً من ESF.
يتم تحديد هذه الأعمال بشكل منفصل عند الحاجة.
ابدأ بخط أساس أمني موثق
أمان Microsoft 365 لا يأتي من إعداد واحد أو ترخيص واحد.
بل ينتج عن قرارات مدروسة حول الهوية والبريد والصلاحيات والمشاركة والأجهزة والتدقيق.
توفر ESF نقطة بداية محددة للطلبات المؤهلة من متجر نهر الامتثال، بينما يمكن للبيئات القائمة أو مشاريع الهجرة أو الاعتماديات القديمة أو الاحتياجات المتقدمة الانتقال إلى نطاق منفصل من خدمات Microsoft 365 الاحترافية.
الأسئلة الشائعة
هل ESF مشمولة مع أي عملية شراء لـMicrosoft 365؟
لا. يجب أن يتضمن الطلب المؤهل 10 اشتراكات Microsoft 365 Business أو أكثر عبر متجر نهر الامتثال.
ما الخطط المؤهلة؟
Business Basic وBusiness Standard وBusiness Premium، وفق شروط الاستحقاق المحددة للخدمة.
كم تستغرق عملية التنفيذ؟
المدة المستهدفة 24–48 ساعة بعد تأكيد الطلب وتوفر الوصول المطلوب إلى Tenant وDNS.
هل ESF تشمل تطبيق Intune بالكامل؟
لا. تشمل ESF خط الأساس المحدد للأجهزة والجوال. أما Full Intune Deployment وتسجيل الأجهزة والإدارة المتقدمة فتحدد ضمن نطاق منفصل.
هل Business Premium يتضمن Intune وDefender for Business؟
نعم. يتضمن Intune وDefender for Business وEntra ID P1.
ماذا لو كانت اشتراكاتي من مزود آخر؟
العرض المضمن لـESF مخصص للاشتراكات المؤهلة المشتراة من متجر نهر الامتثال، ويمكن تقييم البيئات الأخرى ضمن خدمة احترافية مستقلة.
المراجع
- Microsoft Learn — Security Defaults in Microsoft Entra ID.
- Microsoft Learn — OAuth for IMAP, POP and SMTP.
- Microsoft Learn — Microsoft 365 Business Premium Security FAQ.
- Microsoft Learn — Turn Auditing On or Off.
- Microsoft Learn — إعداد MFA في Microsoft 365.
- نهر الامتثال — خدمة ضبط الأمان الأساسي لـ Microsoft 365.
هل تحتاج مساعدة في متطلبات شهادة CCC لأرامكو؟
احصل على استشارة مجانية مع أحد خبرائنا.