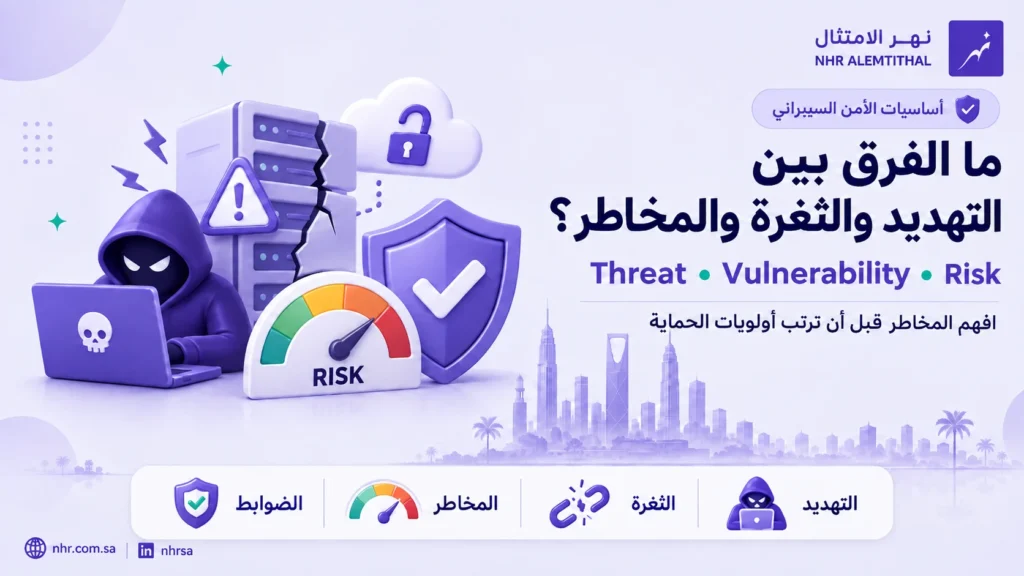
إذا أظهر تقرير أمني عشرات الثغرات في بيئة المنشأة، فالسؤال ليس فقط: كم ثغرة لدينا؟ السؤال الأهم هو: أي منها يمكن أن يؤثر فعلًا على أعمالنا، وما الذي يجب معالجته أولًا؟
هنا يظهر الفرق بين ثلاثة مصطلحات أساسية في الأمن السيبراني: التهديد (Threat) والثغرة (Vulnerability) والمخاطر (Risk).
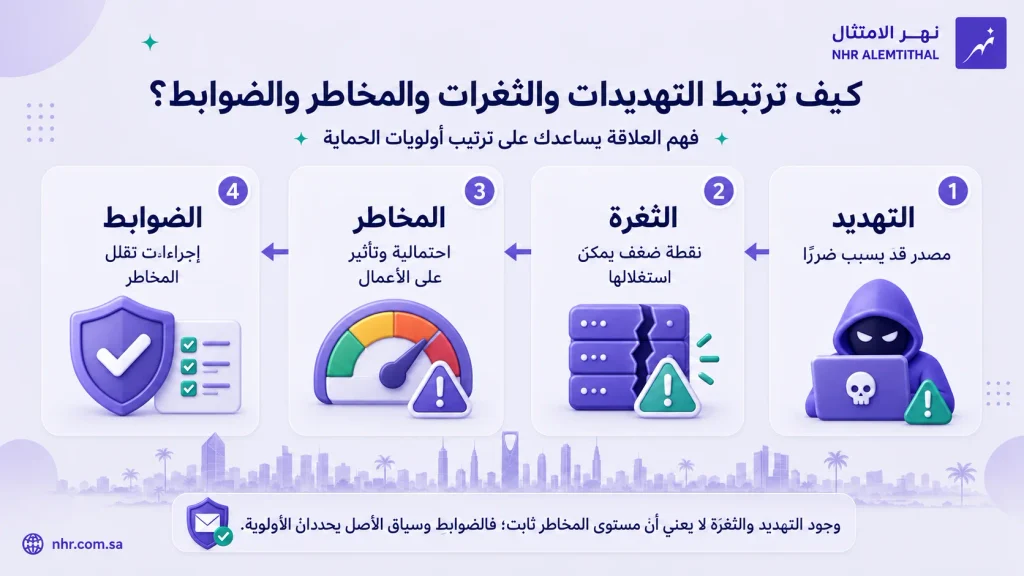
وفق تعريفات NIST، التهديد هو ظرف أو حدث يمكن أن يؤثر سلبًا على العمليات أو الأصول، بينما الثغرة هي نقطة ضعف في النظام أو الإجراءات أو الضوابط يمكن استغلالها أو تفعيلها. أما المخاطر فترتبط بالأثر المحتمل واحتمالية وقوع الحدث.
بصيغة أبسط:
- التهديد: ما الذي يمكن أن يسبب الضرر؟
- الثغرة: ما نقطة الضعف التي يمكن استغلالها؟
- المخاطر: ماذا قد يحدث للمنشأة إذا تحقق السيناريو، وما مدى احتماله؟
تنبيه مهني:
هذا المقال للتوعية ولا يمثل تقييم مخاطر خاصًا بمنشأتك، أو تدقيقًا أمنيًا، أو إثباتًا للامتثال. تقييم المخاطر الفعلي يحتاج إلى فهم الأصول والأنظمة والتهديدات والضوابط وسياق الأعمال في بيئتك.
لماذا يهم هذا الفرق المنشأة الصغيرة؟
في منشأة صغيرة، قد يكون مسؤول تقنية المعلومات هو الشخص نفسه الذي يدير Microsoft 365، والأجهزة، والشبكة، والنسخ الاحتياطي، وحسابات المستخدمين. لذلك لا يمكن التعامل مع كل تنبيه أمني بنفس الأولوية.
أما المدير العام فلا يحتاج إلى عشرات أرقام CVE؛ بل يحتاج إلى إجابة واضحة: هل يمكن لهذه المشكلة أن توقف العمل، تكشف البيانات، تسمح بالدخول غير المصرح به، أو تسبب خسارة مالية؟
| المفهوم | السؤال العملي | مثال |
|---|---|---|
| التهديد | ما الذي قد يسبب الضرر؟ | Phishing أو Ransomware أو مهاجم |
| الثغرة | أين توجد نقطة الضعف؟ | غياب MFA أو نظام غير محدث |
| المخاطر | ماذا قد يحدث للمنشأة؟ | اختراق البريد أو تسريب البيانات أو توقف الخدمة |
للمدير العام
عند مناقشة مشكلة أمنية مع مسؤول IT، لا تكتفِ بالسؤال عن درجة الخطورة. اسأل: ما الأصل المتأثر؟ ما السيناريو المحتمل؟ ما أثره على العمل؟ وما الإجراء الذي سيخفض المخاطر؟
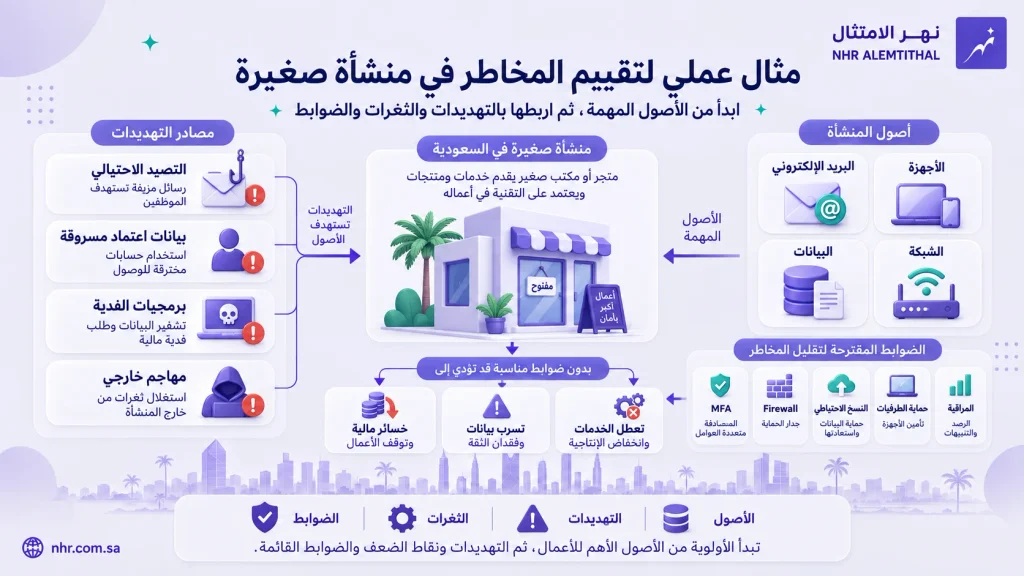
مثال عملي: بريد الشركة بدون MFA
لنفترض أن حساب البريد الخاص بأحد الموظفين يعتمد على كلمة المرور فقط.
الثغرة: عدم تفعيل المصادقة متعددة العوامل MFA.
التهديد: مهاجم يحصل على كلمة المرور من رسالة تصيد أو من بيانات اعتماد مسربة.
المخاطر: دخول المهاجم إلى البريد، والاطلاع على المراسلات، أو انتحال الموظف، أو إرسال طلب دفع احتيالي.
عند تفعيل MFA، ومراجعة الصلاحيات، ومراقبة تسجيلات الدخول غير المعتادة، لا يختفي المهاجم من الإنترنت. لكن فرصة نجاح السيناريو، أو أثره، قد تنخفض.
وهذا هو الدور العملي للضوابط الأمنية: خفض المخاطر، وليس افتراض إمكانية إزالة جميع التهديدات.
هل تعني الثغرة Critical أن المخاطر Critical؟
ليس بالضرورة.
قد توجد الثغرة نفسها على خادم إنتاج متصل بالإنترنت وعلى جهاز اختبار معزول. الخصائص التقنية للثغرة قد تكون متشابهة، لكن أهميتها للمنشأة مختلفة.
وتوضح FIRST في دليل CVSS v4.0 أن CVSS Base Score يقيس شدة الثغرة وليس المخاطر الكاملة، وأن معلومات التهديد والبيئة يجب أن تؤخذ في الاعتبار عند ترتيب الأولويات.
درجة CVSS ليست قرارًا تجاريًا بمفردها. استخدمها كمدخل تقني، ثم أضف أهمية الأصل، والتعرض، والضوابط الحالية، والتهديدات الفعلية، وتأثير الحادث على المنشأة.
كيف يرتب مسؤول IT الأولويات؟
يمكن البدء بطريقة عملية وغير معقدة:
الأصل ← التهديد ← الثغرة ← الضوابط الحالية ← الاحتمالية ← التأثير ← الأولوية
ابدأ بالأنظمة التي لا تستطيع المنشأة العمل بدونها: البريد، والملفات، والأنظمة المالية، والحسابات الإدارية، والنسخ الاحتياطي. بعد ذلك حدد السيناريوهات الواقعية وما لديك بالفعل من ضوابط تقللها.
وفي السياق السعودي، أصدرت الهيئة الوطنية للأمن السيبراني الإطار الوطني لإدارة مخاطر الأمن السيبراني NFCRM-1:2025 ليكون مرجعًا ومنهجية لإدارة المخاطر السيبرانية في المملكة، مع توضيح الأدوار والمنهجية والإجراءات ذات العلاقة.
كيف يمكننا مساعدتك في نهر الامتثال؟
إذا كنت تريد رفع الوعي داخل المنشأة، نوفر في مركز مواردنا الدليل المبسط حول أساسيات الأمن السيبراني، وهو موجه للشركات الصغيرة والمتوسطة بلغة عملية ومبسطة.
أما إذا كانت منشأتك موردًا لأرامكو وغير متأكدة من مستوى جاهزيتها لمتطلبات SACS-210، فنحن نقدم تقييم SACS-210 الذاتي التمهيدي. يتضمن الاستبيان 33 سؤالًا مرتبطة بالمتطلبات العامة TPC1.1–TPC1.33، ويولد تقريرًا أوليًا بالفجوات والمخاطر والخطوات التالية.
حدود الخدمة
تقييمنا أداة تمهيدية للتخطيط تعتمد على الإجابات المقدمة. وهو ليس تدقيقًا رسميًا، ولا شهادة CCC، ولا ضمانًا للامتثال. التحقق الرسمي وإصدار الشهادة يتمان وفق مسار أرامكو ومن خلال جهة التدقيق المعتمدة المناسبة.
الخلاصة
الفرق بين المصطلحات الثلاثة ليس لغويًا فقط.
التهديد يوضح مصدر الضرر، والثغرة توضح أين يمكن أن يحدث الاستغلال، بينما المخاطر تساعدك على تحديد ما يعنيه ذلك فعليًا لمنشأتك.
بالنسبة لمسؤول IT، هذا يعني ترتيبًا أفضل للعمل. وبالنسبة للمدير العام، يعني قرارات أوضح بشأن الوقت والميزانية: ما الذي نحميه؟ من ماذا؟ وما الذي يستحق المعالجة أولًا؟
خلاصة سريعة
لا تبدأ من عدد الثغرات. ابدأ من الأصول المهمة للأعمال، ثم حدد التهديدات ونقاط الضعف والضوابط، ورتب العمل حسب المخاطر الفعلية.
الأسئلة الشائعة
ما الفرق بين التهديد والثغرة في الأمن السيبراني؟
التهديد هو مصدر أو حدث يمكن أن يسبب ضررًا، بينما الثغرة هي نقطة ضعف يمكن للتهديد استغلالها أو تفعيلها.
هل كل ثغرة أمنية تمثل مخاطر عالية؟
لا. يعتمد مستوى المخاطر على أهمية الأصل، ومدى تعرضه، والتهديدات المرتبطة به، والضوابط الموجودة، واحتمالية الاستغلال والتأثير المحتمل.
هل يجب إصلاح كل ثغرة Critical أولًا؟
ليس تلقائيًا. الشدة التقنية عامل مهم، لكن ترتيب الأولويات يحتاج أيضًا إلى فهم البيئة والتهديد والتأثير على الأعمال.
هل CVSS هو نفسه Risk Score؟
لا. تؤكد FIRST أن CVSS Base Score يقيس شدة الثغرة، وليس المخاطر التنظيمية الكاملة.
ما دور الضوابط الأمنية في إدارة المخاطر؟
تهدف الضوابط إلى تقليل احتمالية وقوع السيناريو أو تقليل تأثيره، مثل MFA والتحديثات وتقليل الصلاحيات والنسخ الاحتياطي والمراقبة.
هل يمكن للمنشأة التخلص من جميع التهديدات السيبرانية؟
عمليًا لا. توجد تهديدات كثيرة خارج سيطرة المنشأة، لذلك تركز إدارة الأمن السيبراني على خفض المخاطر إلى مستوى يمكن التعامل معه.
من المسؤول عن إدارة المخاطر السيبرانية: IT أم الإدارة؟
مسؤولية التنفيذ الفني تقع غالبًا على IT أو الأمن السيبراني، لكن قرارات المخاطر تحتاج إلى مشاركة الإدارة لأن الأثر والأولوية والميزانية مرتبطة بأهداف الأعمال.
المصادر المعتمدة
الهيئة الوطنية للأمن السيبراني NCA
NIST Cybersecurity Resource Center
FIRST CVSS v4.0 User Guide
هل تحتاج مساعدة في متطلبات شهادة CCC لأرامكو؟
احصل على استشارة مجانية مع أحد خبرائنا.